Mirax: il malware che si nasconde dietro un falso aggiornamento dell'app IO
Un aggiornamento dovrebbe rendere più sicuro il nostro smartphone. Ma che cosa succede quando è proprio la richiesta di aggiornare un'applicazione a nascondere una minaccia? È il meccanismo sfruttato da Mirax, un malware capace di rubare informazioni bancarie e consentire ai criminali di controllare un telefono a distanza. Una delle sue caratteristiche più insidiose è che può arrivare sotto le sembianze di un'applicazione apparentemente affidabile, persino attraverso pagine che imitano quelle delle istituzioni pubbliche.
Il nome Mirax identifica una famiglia di software malevoli progettati per colpire i dispositivi Android. Appartiene alla categoria dei banking trojan, programmi costruiti per sottrarre credenziali e informazioni finanziarie, ma possiede anche le caratteristiche di un Remote Access Trojan, abbreviato in RAT, che permette di interagire da remoto con un dispositivo compromesso.
Per comprendere come funziona, vale la pena partire proprio dalla parola trojan. Il termine inglese richiama il celebre cavallo di Troia della mitologia greca: qualcosa che viene accolto come innocuo o desiderabile, ma che nasconde una minaccia. Nel linguaggio informatico indica un programma malevolo che si presenta come un software legittimo o utile, inducendo l'utente a installarlo.
Mirax sfrutta esattamente questa logica, adattandola alle abitudini digitali contemporanee.
Un caso particolarmente significativo è stato documentato dal CERT-AGID, la struttura dell'Agenzia per l'Italia Digitale che si occupa di individuare e analizzare le minacce informatiche. Gli esperti hanno identificato un sito fraudolento che riproduceva l'aspetto del portale ufficiale dell'Agenzia delle Entrate. Visitandolo da uno smartphone, l'utente poteva essere indotto a scaricare un'applicazione Android apparentemente necessaria per accedere ai servizi.
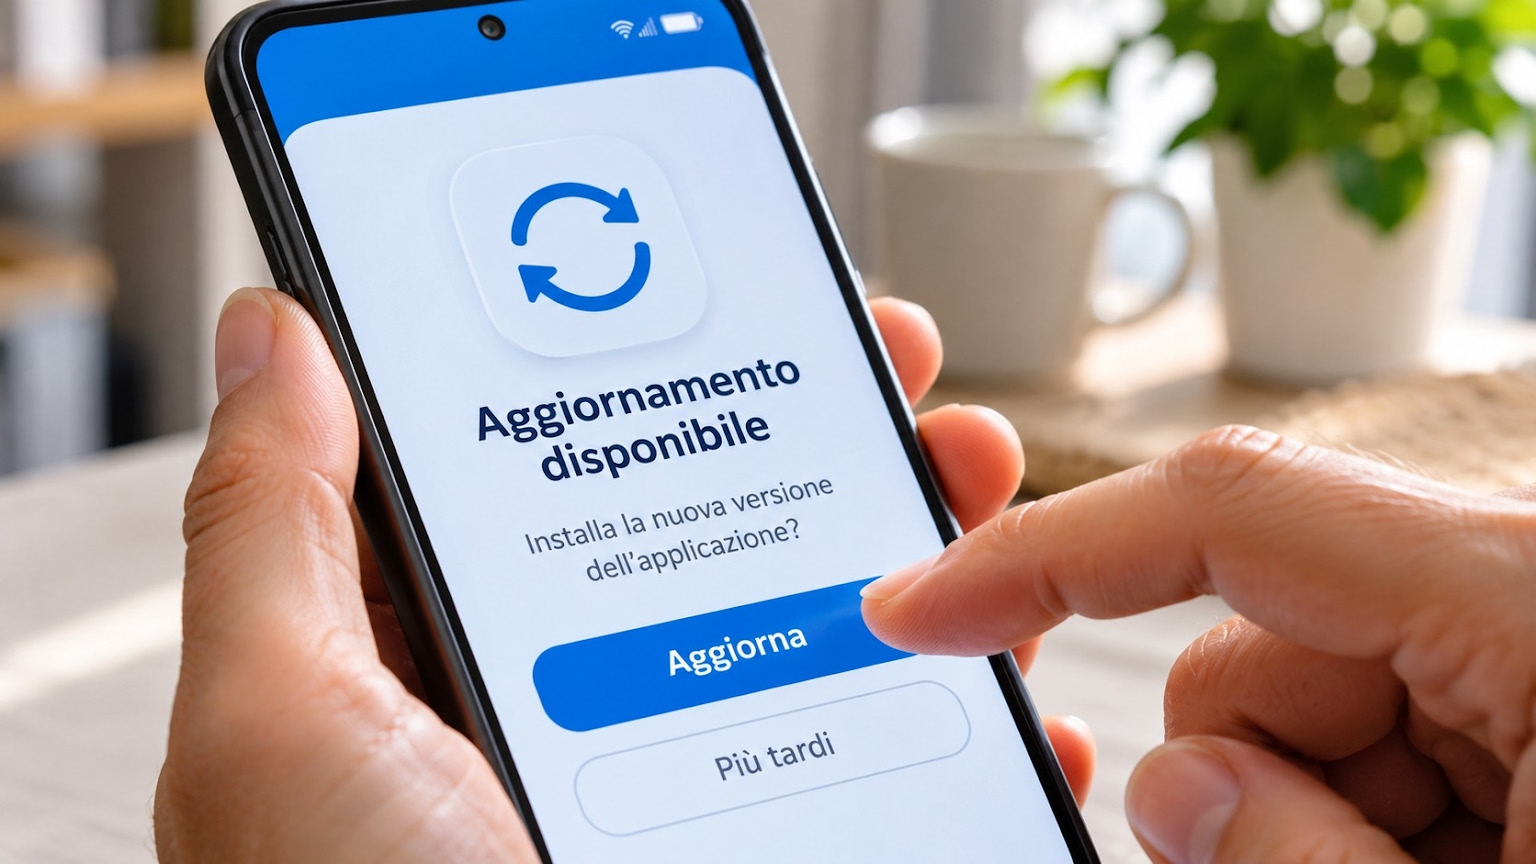
L'inganno proseguiva con una schermata che simulava un aggiornamento dell'app IO, l'applicazione ufficiale utilizzata per interagire con diverse pubbliche amministrazioni italiane. Il messaggio presentava l'installazione come un passaggio necessario per continuare a utilizzare il servizio.
La vera app IO non risultava compromessa: erano i criminali a sfruttarne il nome e l'identità visiva per convincere le persone a installare software pericoloso.
Il file proposto era un APK, sigla di Android Package Kit, uno dei formati utilizzati per distribuire e installare applicazioni Android. Il formato in sé non è pericoloso, ma scaricare un APK da una pagina sconosciuta, anziché utilizzare un canale ufficiale, può esporre a rischi importanti.
Nella campagna analizzata compariva perfino la dicitura Verified by Google Play Protect, pensata per far credere che il file fosse stato controllato dal sistema di sicurezza di Google. Ma una scritta inserita in una pagina web non costituisce alcuna garanzia sull'affidabilità di ciò che si sta scaricando.
Una volta installato e ottenute determinate autorizzazioni, Mirax può trasformare il telefono in uno strumento controllabile dagli attaccanti. Una delle tecniche utilizzate consiste nell'abuso dei servizi di Accessibilità di Android, funzionalità legittime progettate per facilitare l'utilizzo dei dispositivi, soprattutto da parte di persone con esigenze specifiche.
Se concesse a un'app malevola, però, alcune di queste autorizzazioni possono permettere di osservare ciò che appare sullo schermo, interagire con l'interfaccia e compiere operazioni senza che il proprietario ne comprenda pienamente la portata.
Tra le capacità documentate di Mirax c'è anche quella di sovrapporre schermate contraffatte alle applicazioni autentiche. È una tecnica chiamata overlay, parola inglese che significa sovrapposizione. Quando una persona apre la propria app bancaria, il malware può mostrare una falsa schermata di accesso, costruita per raccogliere nome utente, password e altre informazioni riservate.
Il programma può inoltre intercettare SMS e codici OTP, le password temporanee utilizzate per confermare accessi e operazioni. In determinate condizioni, queste capacità possono facilitare transazioni bancarie non autorizzate.
Le analisi condotte da società specializzate come Cleafy e Group-IB mostrano che Mirax non si limita a una singola modalità di diffusione. Sono state osservate campagne nelle quali il malware si nascondeva dietro applicazioni per lo streaming o altri servizi apparentemente innocui. Alcune varianti possiedono persino funzionalità che consentono di utilizzare il telefono infetto come punto di passaggio per il traffico Internet dei criminali.
C'è anche un aspetto economico: Mirax è stato descritto come un esempio di Malware-as-a-Service, espressione che indica la commercializzazione di strumenti malevoli messi a disposizione di altri operatori criminali. Non necessariamente, quindi, chi utilizza il malware è la stessa persona che lo ha sviluppato.
A rendere particolarmente efficace questo tipo di attacco non è soltanto la complessità del programma, ma la capacità di sfruttare comportamenti che normalmente consideriamo prudenti. Aggiornare le applicazioni è una buona abitudine di sicurezza; controllare le comunicazioni della pubblica amministrazione è un'attività normale. I truffatori combinano queste due situazioni per costruire una richiesta apparentemente credibile.
Il dettaglio decisivo è la provenienza dell'aggiornamento. L'app IO ufficiale si scarica e si aggiorna attraverso Google Play Store o App Store, non tramite file APK proposti da siti esterni. Un messaggio che invita a installare manualmente un aggiornamento, magari sostenendo che sia indispensabile per continuare a usare un servizio, merita quindi particolare attenzione.
Anche le autorizzazioni richieste dalle applicazioni sono importanti. Un'app che pretende accesso a funzioni particolarmente delicate del dispositivo, senza una ragione comprensibile, può rappresentare un segnale di rischio. Se si sospetta di aver installato un programma malevolo, è opportuno evitare di utilizzare le applicazioni bancarie sul telefono interessato e contattare la propria banca attraverso un altro dispositivo, oltre a richiedere una verifica tecnica dello smartphone.
Mirax mostra quanto sia cambiato il significato delle minacce informatiche nella vita quotidiana. Un programma capace di sottrarre denaro non ha necessariamente un aspetto minaccioso: può presentarsi come una procedura amministrativa, un servizio utile o un semplice aggiornamento.
Ed è proprio questa la lezione che si nasconde dietro il suo nome: nel mondo digitale, l'apparenza di un'applicazione affidabile non garantisce che lo sia davvero. A volte il pericolo comincia con un gesto che sembra del tutto normale, come premere il pulsante per aggiornare.
Categorie dell'articolo:
Lingua e usoAltri articoli in Lingua e uso:
 Catena del freddo: che cosa si spezza quando un hacker colpisce un supermercato Dai magazzini ai banchi frigoriferi, ogni passaggio richiede temperature controllate. Ecco perché un'interruzione può compromettere la sicurezza degli alimenti
 Rieducare non significa soltanto “educare di nuovo”: la sfumatura che cambia tutto Dal recupero di capacità perdute alla correzione delle idee: storia, usi e sfumature di un verbo che cambia profondamente significato a seconda del contesto.
| Dizy © 2013 - 2026 Prometheo | Informativa Privacy - Avvertenze |